分享
一扫即付,已经成了很多市场的日常。但对出海商户来说,扫码支付系统到底怎么运作、有几种模式、背后藏着哪些安全风险,往往是个模糊地带。理解它的原理与风控要点,才能在不同市场把扫码支付接得又顺又稳。本文一次讲清。
扫码支付系统是什么?两种基本模式
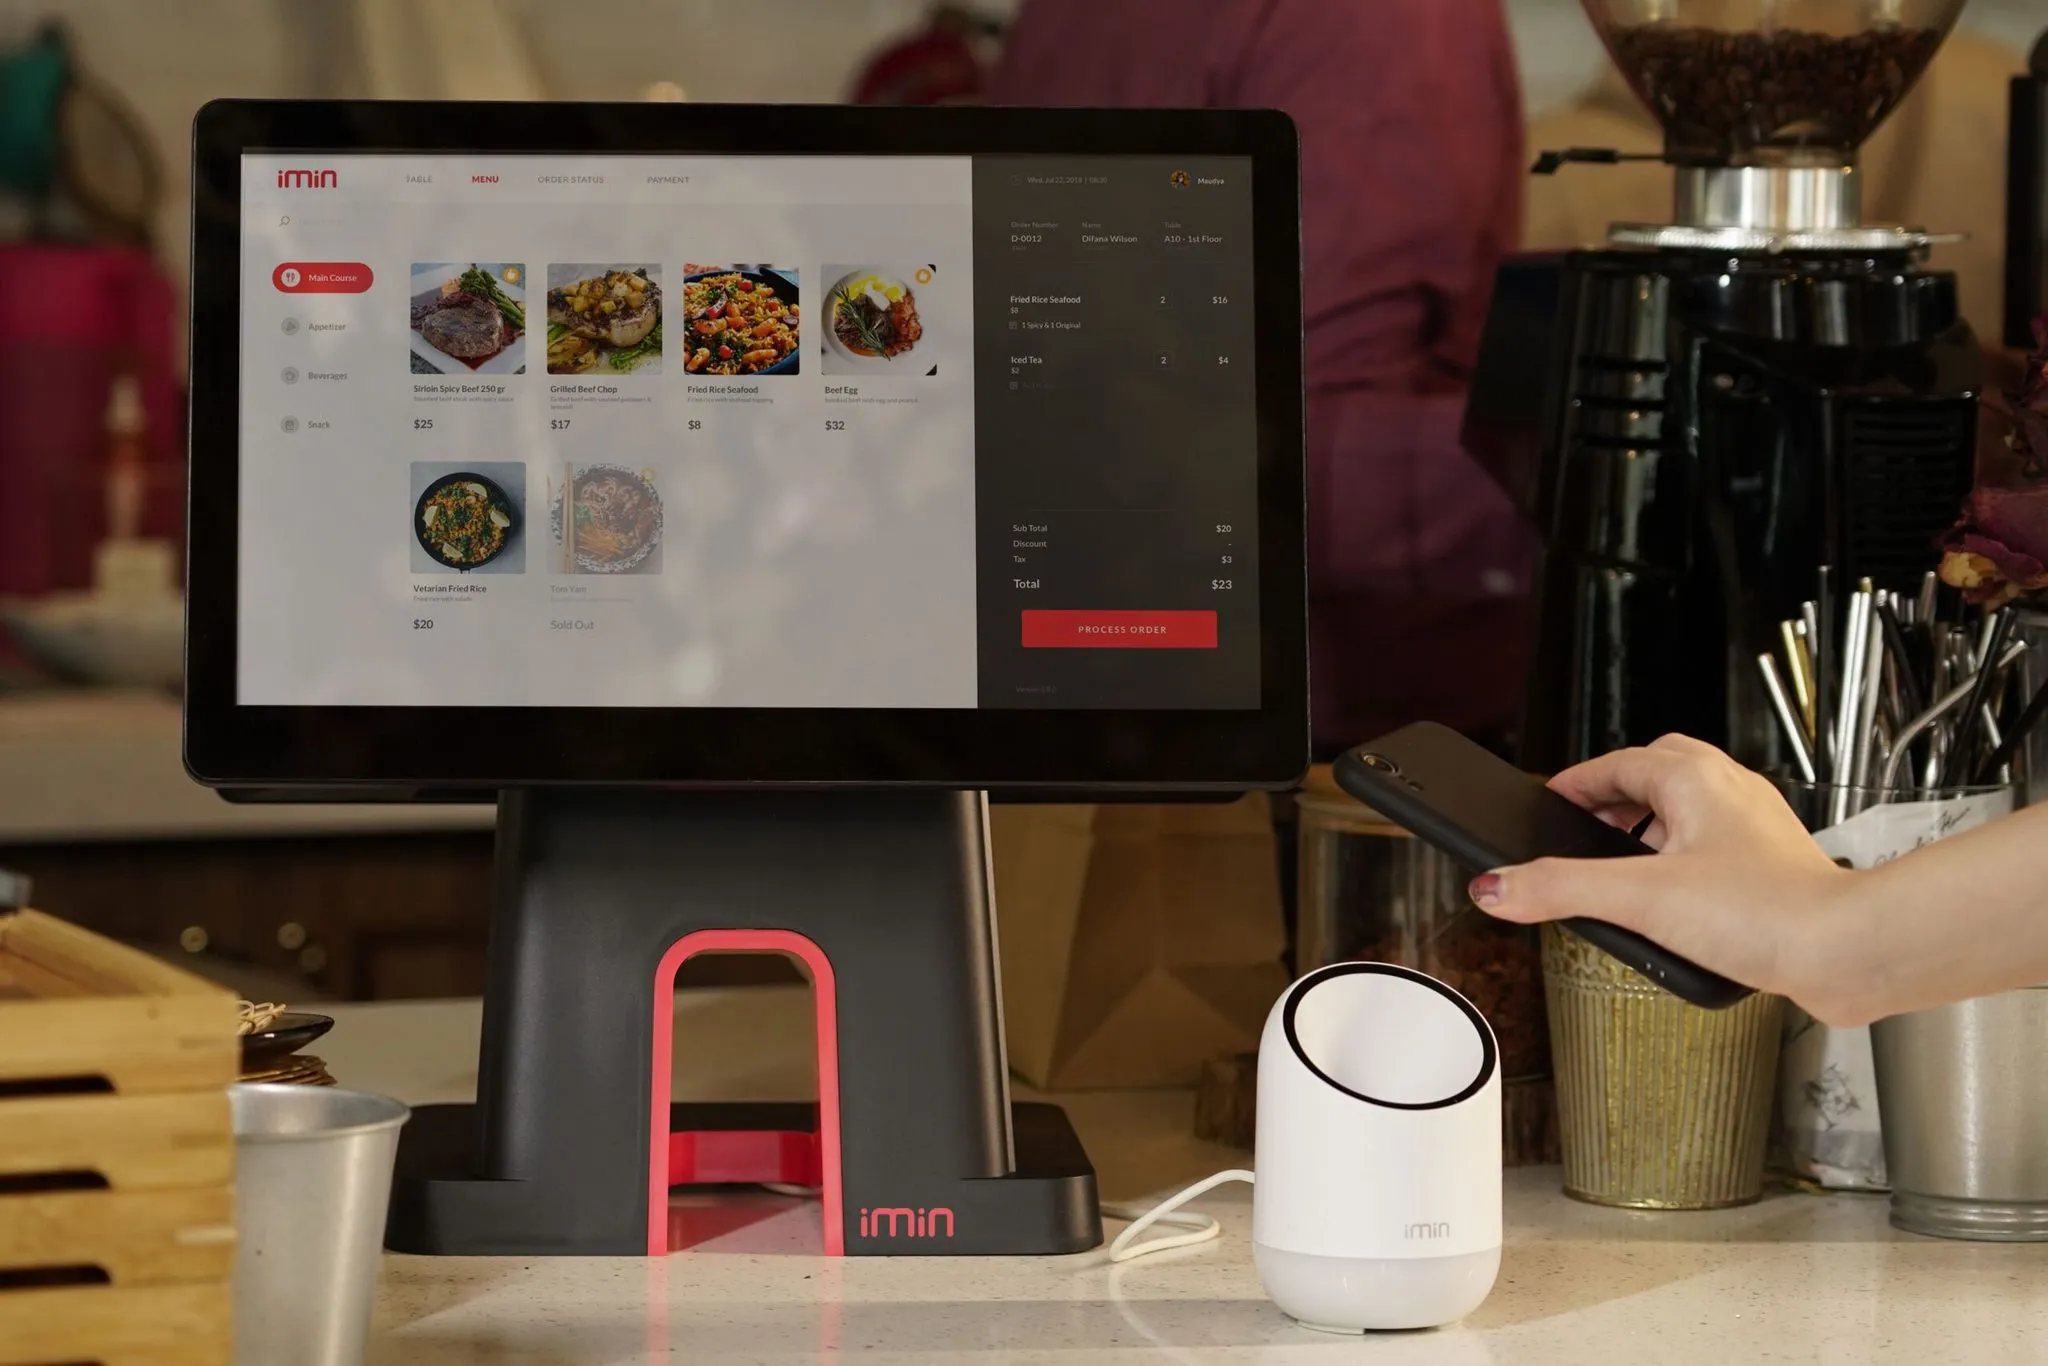
扫码支付系统,是以二维码作为信息载体、完成支付指令传递与资金清算的一整套体系。它有两种基本模式,区别在于"谁展示码、谁去扫":
模式 | 谁展示码 | 谁来扫 | 典型场景 |
主扫(MPM,商户展示码) | 商户展示二维码 | 消费者用 App 扫 | 独立站收银台、店内贴码 |
被扫(CPM,消费者展示码) | 消费者展示付款码 | 商户用收银设备扫 | POS、商户 App、扫码枪 |
主扫适合线上与无人值守场景,被扫适合有收银设备的线下场景。两种模式底层都依赖统一的二维码编码标准,才能互通。
为什么需要 EMVCo 标准?跨境互联的关键
早期各家二维码标准各自为政,难以互通。为此,国际标准组织 EMVCo 于 2017 年 7 月发布了二维码支付规范,分为商户展示(MPM)与消费者展示(CPM)两部分;中国银联在推动这一标准上发挥了积极作用——2016 年提议建立统一开放的二维码支付架构,并担任标准工作组组长(据公开技术资料)。
有了统一标准,二维码支付才得以跨境互联互通。这对出海商户尤其重要:在东南亚等市场,本地二维码网络(如泰国的 Thai QR)正与多国互联,商户接入符合标准的本地支付方式,就能让当地用户用熟悉的方式付款。各市场的偏好差异,可参考区域支付洞察。
扫码支付系统的安全风险与风控
扫码的便捷背后,也有几类需要防范的风险:
- 二维码篡改/替换:收款码被掉包,资金流向错误对象。
- 伪冒与盗刷:用被盗账户或仿冒设备发起扫码交易。
- 静态码风险:固定不变的静态码更易被复制利用,动态码相对更安全。
对应的防控,依赖系统背后的智能风控:用设备指纹识别仿冒设备、用行为分析识别脚本攻击、对高风险交易触发验证,并通过分层风控在安全与体验之间取平衡。涉及信用卡绑定的扫码,还要叠加 3DS、CVV/AVS 等校验。
认知要点:扫码支付系统的安全,不只取决于二维码本身,更取决于背后的风控与清算链路。选择合规、由持牌机构清算的收单体系,是资金安全的前提。
→ 延伸阅读:规范的扫码绑定与收款能力
术语表
术语 | 解释 |
MPM(主扫) | 商户展示二维码,消费者扫码付款 |
CPM(被扫) | 消费者展示付款码,商户用设备扫码 |
EMVCo | 国际支付标准组织,发布统一二维码支付规范 |
静态码 / 动态码 | 固定码 vs 单次生成码,动态码更安全 |
设备指纹 | 识别设备唯一特征,防范仿冒与脚本 |
总结
扫码支付系统的核心,是以二维码完成支付指令与资金清算,分为主扫(MPM)与被扫(CPM)两种模式,并依托EMVCo 统一标准实现跨境互联。它的便捷背后有二维码篡改、伪冒盗刷、静态码等风险,需要设备指纹、行为分析、分层风控乃至 3DS 等手段层层防护。对出海商户来说,接好符合标准的本地二维码、并选择合规清算与成熟风控,才能让"一扫即付"既快又稳。
常见问题(FAQ)
Q1:主扫和被扫有什么区别?
主扫是商户展示码、消费者扫;被扫是消费者展示付款码、商户用设备扫。前者多用于线上与贴码,后者多用于有收银设备的线下。
Q2:扫码支付安全吗?
标准化二维码 + 成熟风控下,扫码支付是安全的;风险主要来自码被篡改或设备仿冒,可通过动态码与设备指纹防控。
Q3:出海做扫码支付要注意什么?
接入符合 EMVCo 标准、贴合当地习惯的本地二维码支付,并确保清算合规。
Q4:静态码和动态码哪个更安全?
动态码每次生成、时效性强,相对更安全;静态码便于张贴但更易被复制,建议配合风控监测。
点击此处,了解更多扫码支付系统玩法。
数据来源:EMVCo 二维码支付规范相关公开技术资料。具体标准细节以 EMVCo 官方规范为准。